
🇯🇵 日本
自衛隊の機密システムに中国系ウイルス感染、1年間未検出
▼ ネガティブ要因ニュース重要度 4/5
AI 3行要約
1自衛隊の機密ネットワークシステムに中国系ウイルスが感染し、約1年間の間検出されなかった事態が発覚した。
2感染経路はUSB接続による外部デバイスの挿入で、セキュリティ管理の脆弱性が指摘されている。
3本件は国防システムのサイバーセキュリティ強化と政府機関における情報漏洩リスク管理の重要性を浮き彫りにしている。
このニュースに関連する銘柄
💡 マーケット全体と個別銘柄で、事業への影響が異なる場合があります。セクターや業種によって受ける影響が違うためです。
※ 関連性は事業内容とニュースの関連度を示すもので、株価動向を予測するものではありません
背景・経緯
わが国の防衛インフラにおけるサイバーセキュリティは、近年の地政学的緊張と技術的脅威の高まりの中で重大な課題となっている。 自衛隊 などの重要インフラを標的とした サイバー攻撃 は継続的な脅威であり、国防力の維持には高度なセキュリティ管理体制の構築が不可欠である。本件は、現在の運用管理体制における課題を実例で示すものとなった。
具体的な内容
報道によると、以下の事実が判明している:
- 感染期間 :約1年間にわたり検出されず
- ウイルス特性 : 中国系ウイルス に分類される
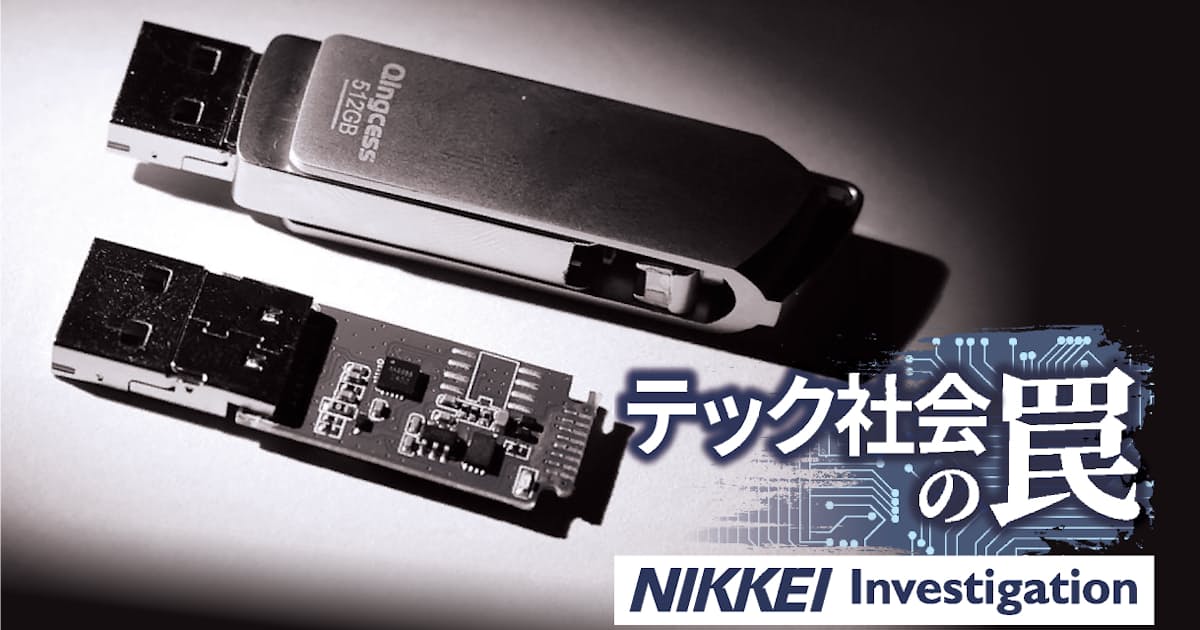
- 感染経路 : USB接続による外部デバイスの使用 が原因
- 被害システム :自衛隊の 機密ネットワークシステム
- 検出契機 :定期的なセキュリティスキャンにより発覚
本件が示す重大な問題は、物理的セキュリティと論理的セキュリティの両面における管理上の隙間である。特に外部デバイスの接続に関する管理規程の運用が十分でなかった可能性が指摘されている。
事業環境への影響
本件は複数のセクターに波及効果をもたらす:
- 防衛関連企業 :サイバーセキュリティソリューション提供企業への需要増加が予想される
- 情報通信企業 :セキュリティ監視・検出システムの強化要求が高まる
- 政府機関全体 :サイバーセキュリティ投資の予算増加が見込まれる
- セキュリティベンダー :国防システム向けの高度な防御製品開発への要請が強まる
同時に、国家の防衛能力に関わる情報管理体制への信頼低下も懸念される。
今後の注目点
- 防衛省によるセキュリティ監査と体制改革の方針発表
- 関連法規制の改正・強化の検討
- 民間セキュリティ企業による防衛関連契約獲得競争の加速
- 他の政府機関における類似インシデントの調査
関連銘柄の指標データ2026年6月24日時点の推定値
日本電気6701.T
PER
14.2
PBR
1.1
配当
2.8%
高値比
-15%
Palo Alto Networks, Inc.PANW
PER
32.5
PBR
8.7
配当
0%
高値比
-22%
富士通6702.T
PER
11.8
PBR
0.95
配当
3.2%
高値比
-18%
※ 指標の一般的な見方は「はじめる」ページで解説しています
※ これらは数値データの提示であり、投資判断を示すものではありません ※ AI推定値です。正確な数値は各企業の公式情報をご確認ください
⚠ 本セクションはニュースと銘柄の関連性をAIが整理したもので、株価動向の予測ではありません 投資判断はご自身の責任で行ってください
🔗 元記事を読む(日経新聞)次に読む
関連ニュース
イラン脅威警告、米大使館警備強化へ

SpaceXがStarlink高速サービス復旧、ウクライナ合意違反を主張

スイス株がAI投資離れでヨーロッパをアウトパフォーム

※ 本サイトの記事要約・分析・用語解説は AI により自動生成されており、内容に誤りを含む場合があります。投資判断はご自身の責任でお願いします。